
栏目索引
相关内容
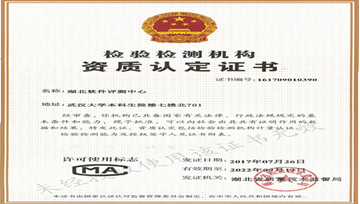
湖北软件评测中心(以下简称“中心”)于2003年9月成立,是湖北省和武汉市人民政府及相关部门领导下的,在湖北范围内唯一由政府授权成立的计算机软件产品质量检测机构。
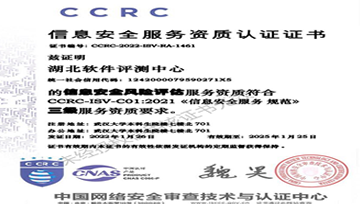
中心依托武汉大学开展评测工作。中心拥有软件功能测试工具、软件性能测试工具、软件故障诊断与分析工具、软件测试管理工具、网络协议分析仪以及网络安全漏洞扫描仪等先进的测试设备。测试服务范围包括:软件产品登记测试、软件项目验收测试、科技成果鉴定测试、软件确认测试、软件性能测试、招标前选型测试、网络性能测试、信息安全测评、软件测试工程师培训等。
中心自成立以来,一直为各级地方政府、高等院校及企事业单位提供优质的软件测评服务,并获得业内及委托单位的广泛好评!中心将继续秉承“科学公正、准确高效、诚信优质、追求卓越”的发展理念,为打造让客户放心、社会认同的一流软件评测服务平台而继续努力...【详情】
地址:湖北省武汉市武昌区八一路299号武汉大学本科生院楼北701
电话:027-68753851
电话:027-68753852
电话:027-68753853
027-68753851/52/53